El cibercrimen ahora también entra por la heladera: 350 supermercados franceses perdieron su mercadería tras un hackeo a distancia
Un ataque a controladores de refrigeración de la firma danesa Danfoss permitió subir la temperatura de las cámaras hasta 50 grados, arruinar productos y provocar incendios. Cómo funciona la vulnerabilidad y qué precauciones podrían evitar el próximo caso.
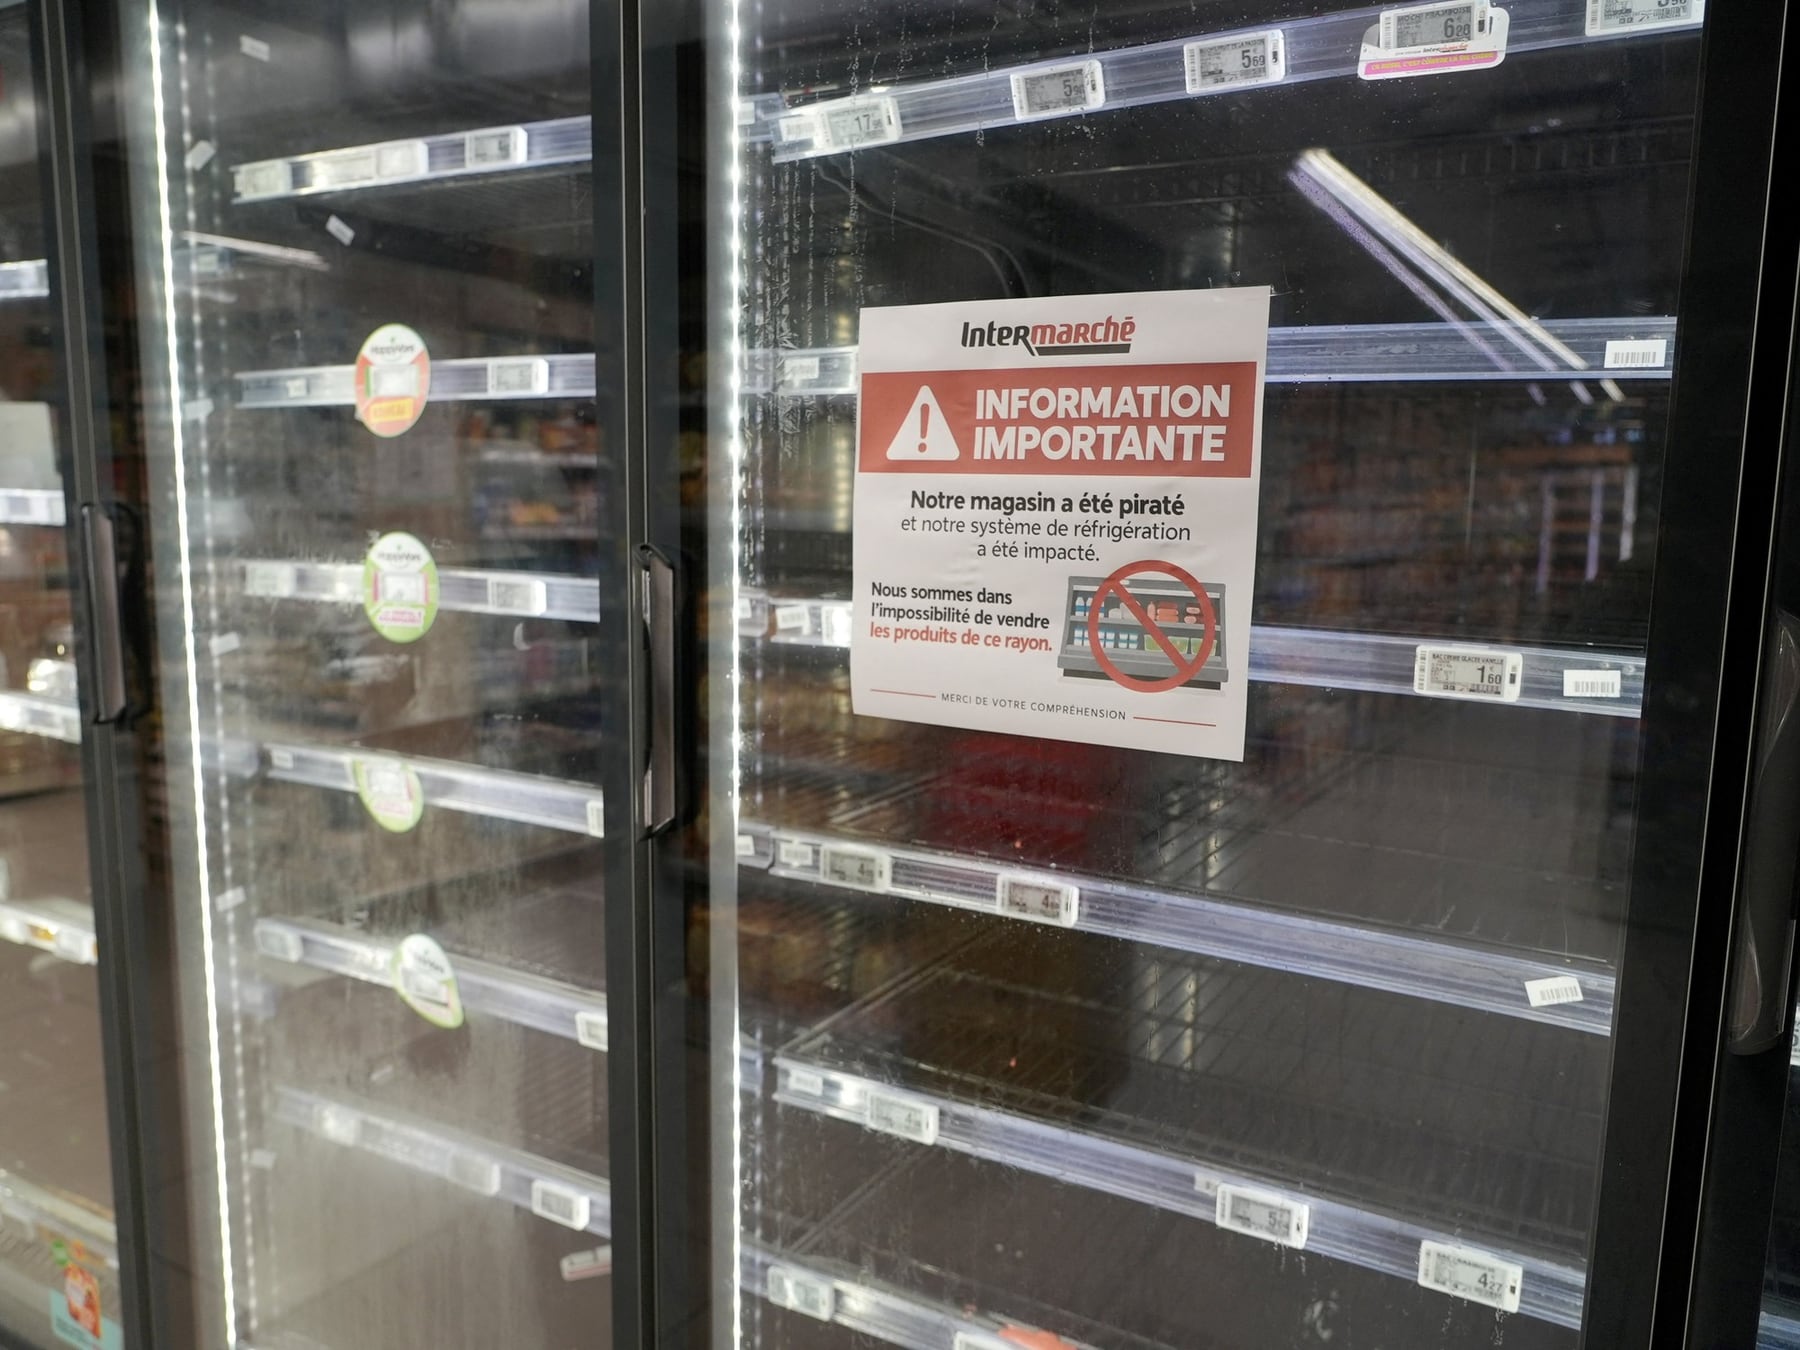
A veces los golpes más dañinos no llegan por donde uno los espera. En septiembre pasado, al menos 350 supermercados de Francia amanecieron con sus heladeras y cámaras frigoríficas fuera de control: alguien, desde algún lugar remoto, había manipulado los sistemas de refrigeración y elevado la temperatura hasta niveles impensados para conservar alimentos. Lo que parecía un desperfecto técnico derivó en mercadería arruinada, góndolas vacías y, en el peor de los casos, focos de incendio que obligaron a evacuar locales. Hoy, después de meses de peritajes, se sabe que fue un ciberataque, uno de los más insólitos que se recuerden contra el retail alimentario europeo.
Una comodidad operativa que terminó siendo una puerta abierta
Las heladeras y cámaras frigoríficas de los supermercados modernos dejaron hace tiempo de ser simples electrodomésticos. Llevan incorporadas pequeñas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Una cadena con decenas de locales puede así detectar fallas y hacer ajustes sin necesidad de enviar técnicos a cada sucursal. Esa misma conectividad, pensada para ahorrar tiempo y dinero, fue la que terminó sirviendo como puerta de entrada del ataque. Los controladores afectados pertenecen a Danfoss, compañía danesa especializada en refrigeración y automatización industrial. La empresa reconoció que varios de los equipos comprometidos utilizaban versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones. Según datos relevados con la herramienta de búsqueda Shodan, al menos 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque no se determinó cuántas presentaban fallas realmente explotables.
El especialista en ciberinteligencia Braian Arroyo lo explica con una metáfora bastante clara: encontrar un dispositivo expuesto no equivale automáticamente a poder controlarlo. "Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla", señala. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. "En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña", agrega Arroyo.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
La hipótesis que cobra fuerza
Una de las hipótesis más sólidas apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo de investigación Team82, de la empresa Claroty, había identificado vulnerabilidades en ese controlador que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó actualizaciones para corregirlas, pero las autoridades francesas aún no confirmaron que esas fallas específicas hayan sido el vector utilizado en el ataque. Con acceso al sistema, un atacante puede alterar temperaturas, modificar ciclos de descongelamiento o desactivar alarmas. Los reportes del incidente indican que los cambios en esos ciclos elevaron progresivamente la temperatura hasta niveles que arruinaron mercadería fresca y congelada, y en algunos casos derivaron en incendios.
¿Qué se puede hacer para que no se repita?
- Mantener actualizado el firmware de los controladores de refrigeración y automatización industrial, incluyendo equipos de proveedores como Danfoss, Honeywell o Eliwell.
- Evitar exponer las interfaces de gestión de esos sistemas a internet; lo recomendable es acceder sólo desde redes internas o mediante VPN con autenticación robusta.
- Cambiar las contraseñas que vienen de fábrica por credenciales únicas y complejas, y revisar periódicamente los permisos de los usuarios.
- Segmentar la red: que los controladores de frío no convivan en la misma red que cajas, Wi-Fi de clientes o sistemas administrativos.
- Auditar con herramientas como Shodan o servicios de gestión de superficie expuesta para detectar dispositivos accesibles desde afuera antes de que lo haga un atacante.
- Capacitar al personal de mantenimiento y seguridad informática para que cualquier comportamiento extraño de las heladeras, como cambios de temperatura no justificados, sea reportado de inmediato.
El caso francés abre un interrogante que atraviesa a toda la industria alimentaria, también a la argentina: si las heladeras ya no son sólo heladeras sino computadoras conectadas, ¿cuánto tarda el próximo incidente en dejar góndolas vacías? Por ahora, las autoridades galas continúan con la investigación, mientras Danfoss trabaja con sus clientes para identificar los equipos comprometidos y aplicar las actualizaciones pendientes. Lo que ocurra en las próximas semanas, con el avance de la pericia y la posible identificación de los atacantes, será clave para saber si estamos frente a un caso aislado o ante el anticipo de una nueva frontera del cibercrimen: aquella en la que, literalmente, nos pueden arruinar la comida desde la otra punta del mundo.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Este es el dispositivo desde el cual nunca debes hacer transferencias bancarias o caerás en una estafa millonaria